Kısaca: SSL sertifikası, tarayıcı ile siteniz arasındaki bağlantıyı şifreleyen ve sitenin gerçekten o alan adına ait olduğunu gösteren küçük bir dosyadır. Bugün her site için zorunlu sayılıyor; çünkü Google’ın takvimine göre Chrome, Ekim 2026’dan itibaren şifresiz bir siteye girmeden önce kullanıcıdan izin istiyor. Çoğu işletme sitesi için ücretsiz sertifika yeterli. Asıl iş ise yenilemeyi otomatiğe bağlamak, çünkü süreler 2029’a kadar 47 güne düşüyor.
SSL sertifikası: Kısaca…
Adres çubuğunda “https” görüyorsanız, sitede bir SSL sertifikası var demektir. Sertifika iki iş yapıyor. Birincisi, formdan gönderdiğiniz bilgiyi yolda kimsenin okuyamayacağı biçimde şifreliyor. İkincisi, tarayıcıya “bu sunucu gerçekten bu alan adının sahibi” diyor. Yirmi altı yıldır site kuruyorum; ilk yıllarda sertifika yalnızca ödeme sayfalarında vardı. Bugün ise sertifikasız bir site, tarayıcıda uyarıyla açılıyor.
Bu yazıda sertifikanın ne yaptığını, kilit simgesinin neyi göstermediğini ve türler arasındaki farkı anlatıyorum. Ardından kısalan sertifika sürelerine ve kurulumdan sonra kontrol etmeniz gereken üç ayara geçiyorum. Sonunda tasarımcınıza soracağınız kısa bir liste var.
SSL sertifikası ne işe yarar?
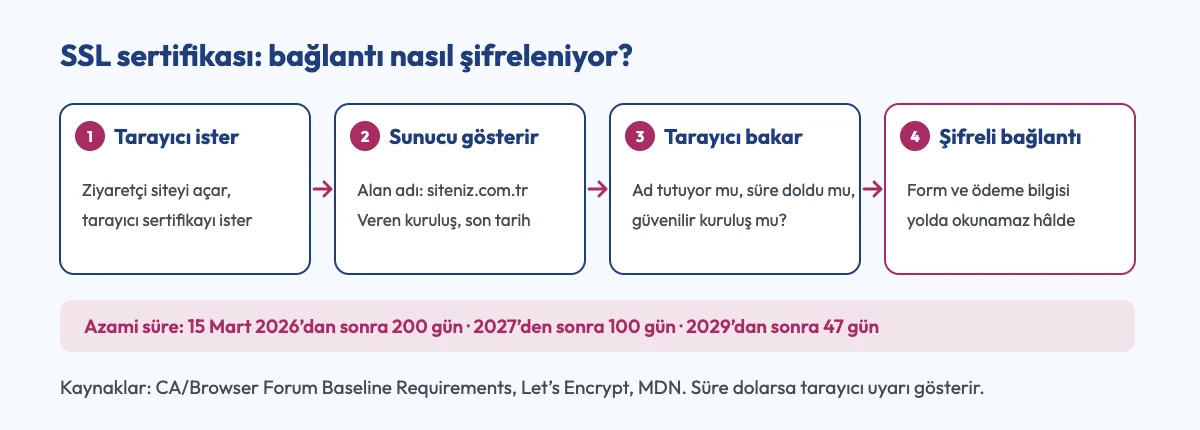
Bir ziyaretçi sitenize girdiğinde, tarayıcısı önce sunucudan sertifikayı istiyor. Sertifikada üç bilgi var: hangi alan adı için geçerli olduğu, onu hangi kuruluşun verdiği ve ne zamana kadar geçerli olduğu. Tarayıcı bu üçünü kontrol ediyor. Her şey yerindeyse iki taraf ortak bir şifre anahtarı üzerinde anlaşıyor ve bağlantı şifreli olarak açılıyor.
Pratikte bunun anlamı şu: kafedeki ortak Wi-Fi ağında biri iletişim formunuzu dolduran müşterinizin mesajını okuyamıyor. Ayrıca araya girip sayfanıza başka bir içerik ekleyemiyor. Özellikle form, üyelik ya da ödeme alan sitelerde bu koruma pazarlık konusu değil.
Kilit simgesi ne anlatır, ne anlatmaz?
Müşterilerim kilidi çoğu zaman “bu site güvenilir” diye okuyor. Oysa kilit yalnızca bağlantının şifreli olduğunu gösteriyor. Chrome ekibi 2021’de bir araştırma yaptı; kilidin anlamını katılımcıların yalnızca %11’i doğru bildi. Aynı yazıya göre oltalama sitelerinin neredeyse hepsi HTTPS kullanıyor, yani onlarda da kilit var (Chromium Blog).
Bu yüzden Chrome, Eylül 2023’te çıkan 117. sürümde kilidi kaldırdı ve yerine nötr bir ayar simgesi koydu. Şifresiz sitelerde ise “Güvenli değil” uyarısı sürüyor. Kısacası sertifika artık bir artı puan değil, temel bir şart. Olmadığında fark ediliyor, olduğunda kimse bakmıyor.
SSL sertifikası türleri: DV, OV ve EV
Sertifikalar, onu veren kuruluşun sizi ne kadar doğruladığına göre üçe ayrılıyor:
- DV (alan adı doğrulamalı): Kuruluş yalnızca alan adının sizin kontrolünüzde olduğunu kontrol ediyor. Dakikalar içinde ve çoğu zaman ücretsiz geliyor.
- OV (kurum doğrulamalı): Ayrıca şirketin varlığını da kontrol ediyor. Bu yüzden birkaç gün sürüyor ve ücretli.
- EV (geniş doğrulama): En sıkı kontrol; bu yüzden en uzun süren ve en pahalı tür.
Şifreleme gücü üçünde de aynı. Fark yalnızca sertifikanın içindeki kimlik bilgisinde. Bu nedenle tanıtım sitesi, blog ya da küçük bir e-ticaret sitesi için DV sertifikası yeterli oluyor.
Ücretsiz SSL sertifikası yeterli mi?
Çoğu sitede evet. Örneğin Let’s Encrypt sertifika için ücret almıyor ve yalnızca DV sertifikası veriyor; OV ya da EV vermiyor (Let’s Encrypt). Hosting firmalarının çoğu da paneline böyle ücretsiz bir sertifikayı tek tıkla kurma seçeneği koyuyor. Ben de stüdyomda kurduğum sitelerin büyük bölümünde ücretsiz DV sertifikası kullanıyorum.
Ücretli sertifikaya ancak özel bir gerekçe varsa geçiyorum. Örneğin bir kurum, ihale ya da banka entegrasyonu OV sertifikası şart koşuyor olabiliyor. Böyle bir şart yoksa, para vermek sitenizi daha güvenli yapmıyor. Asıl önemli olan, sertifikanın süresi dolmadan yenilenmesi.
SSL sertifikası süreleri kısalıyor
Sertifika kurallarını tarayıcılar ve sertifika veren kuruluşlar birlikte, CA/Browser Forum’da belirliyor. Forum, 11 Nisan 2025’te azami süreyi 398 günden 47 güne indiren kararı kabul etti (CA/Browser Forum). Takvim üç adımlı: 15 Mart 2026’dan sonra 200 gün, 15 Mart 2027’den sonra 100 gün, 15 Mart 2029’dan sonra 47 gün (Baseline Requirements).
Ücretsiz tarafta takvim daha da sıkı. Let’s Encrypt bugün 90 günlük sertifika veriyor. Ancak 10 Şubat 2027’de varsayılan süreyi 64 güne, 16 Şubat 2028’de 45 güne indiriyor. Üstelik kuruluş elle yenilemeyi önermiyor; otomatik yenileme ve yenileme başarısız olursa uyarı veren bir izleme istiyor (Let’s Encrypt).
Yani yılda bir kez sertifika alıp unutma dönemi bitti. Sertifikanızı birisi elle yeniliyorsa, 2029’da bu iş yılda yaklaşık sekiz kez tekrarlıyor. Bu yüzden tasarımcınıza ya da hosting firmanıza tek bir soru sorun: “Yenileme otomatik mi, başarısız olursa kim haber alıyor?”
Chrome artık şifresiz siteyi soruyor
Google’ın Chrome güvenlik ekibi Ekim 2025’te bir takvim açıkladı. Buna göre Ekim 2026’da çıkan Chrome 154 ile “Her zaman güvenli bağlantı kullan” ayarı herkes için varsayılan oluyor. Yani ziyaretçi HTTPS desteği olmayan herkese açık bir siteye ilk kez girerken Chrome önce izin istiyor (Google Security Blog). Aynı yazıya göre Chrome’daki gezinmelerin %95–99’u zaten 2020 civarından beri HTTPS.
Bir müşterinin gözünden düşünün. Sitenizi açmak isterken karşısına “bu site güvenli bağlantı desteklemiyor” uyarısı çıkıyor. Çoğu kişi bu noktada geri dönüyor. Sertifikasız bir sitenin bugün ödediği bedel tam olarak bu.
SSL sertifikası kurulduktan sonra üç ayar
Sertifikayı kurmak işin yarısı. Bir siteyi teslim etmeden önce şu üç ayarı mutlaka kontrol ediyorum.
Tek adres ve yönlendirme
Sitenin http ile başlayan biçimi, kalıcı yönlendirmeyle https adresine gitsin. Aynı şekilde www’li ve www’siz biçimlerden yalnızca biri kalsın. Bunu tarayıcıya dört biçimi tek tek yazarak deneyin. Yayın günündeki diğer adımları site yayına alma yazısında topladım.
Karma içerik
Sayfa https ile açılıyor ama içindeki bir dosya hâlâ http ile geliyorsa buna karma içerik diyoruz. MDN’ye göre tarayıcı görselleri genellikle kendisi https’e çeviriyor. Ancak script, stil dosyası, font ve iframe gibi kaynakları engelliyor (MDN). Sonuç olarak sayfa bozuk açılıyor ya da bir form çalışmıyor. Eski sitelerden taşınan içerikte bunu sık görüyorum.
HSTS başlığı
HSTS, tarayıcıya “bu siteyi bundan sonra yalnızca https ile aç” diyen bir sunucu başlığı. Böylece ilk ziyaretten sonra http denemesi hiç yapılmıyor. Ancak MDN önemli bir uyarı yapıyor: HSTS açık bir sitede sertifika hatalıysa, kullanıcı uyarıyı geçip siteye giremiyor (MDN). Bu yüzden HSTS’yi ancak otomatik yenileme sorunsuz çalışıyorsa açıyorum ve önce kısa bir süreyle deniyorum.
SSL sertifikası Google sıralamasını yükseltir mi?
Bu soruyu sık duyuyorum. Google, sayfa deneyimi belgesinde “sayfalarınız güvenli sunuluyor mu?” sorusunu sitenizi değerlendirme listesine koyuyor. Öte yandan aynı belgeye göre Core Web Vitals dışındaki sayfa deneyimi unsurları sıralamayı doğrudan yükseltmiyor (Google Search Central). Kısacası sertifika sizi ilk sıraya taşımıyor. Ancak sertifikasız bir site, ziyaretçiyi daha kapıda kaybediyor.
Sertifikanın süresini, yönlendirmeyi ve diğer temel ayarları kendiniz görmek isterseniz ücretsiz site testini kullanın. Test, adresinizi tarayıp sonucu tek raporda gösteriyor.
Kontrol listesi: SSL sertifikası
- Sertifika: Sitenin her sayfası https ile açılıyor, adres çubuğunda uyarı yok.
- Kapsam: Sertifika hem www’li hem www’siz adresi kapsıyor.
- Yenileme: Otomatik; başarısız olursa size ya da tasarımcınıza e-posta geliyor.
- Yönlendirme: http ve diğer biçimler kalıcı yönlendirmeyle tek https adrese gidiyor.
- Karma içerik: Sayfalarda http ile gelen görsel, script ya da font yok.
- HSTS: Yenileme sorunsuzsa açık; ilk ayda kısa bir süreyle başladınız.
- Erişim: Sertifikanın kurulu olduğu hosting hesabı sizin adınıza.
Son madde gözden kaçıyor. Hosting hesabı başkasının adına olursa, yenileme durduğunda müdahale edemiyorsunuz. Bu konuyu domain ve hosting kimin adına olmalı yazısında anlattım. Sertifika takibi ayrıca web sitesi bakımının düzenli işlerinden biri.
Sık sorulan sorular
SSL sertifikası için para ödemeli miyim?
Çoğu site için hayır. Ücretsiz DV sertifikası aynı şifrelemeyi sağlıyor. Ancak bir kurum ya da entegrasyon OV veya EV şart koşuyorsa ücretli sertifika alın.
Kilit varsa site güvenilir mi?
Hayır. Kilit yalnızca bağlantının şifreli olduğunu gösteriyor. Sahte siteler de sertifika alıyor. Bu yüzden adresi ve alan adını ayrıca kontrol edin.
SSL sertifikası süresi dolarsa ne olur?
Tarayıcı siteyi açmadan önce tam sayfa bir güvenlik uyarısı gösteriyor. Ziyaretçilerin çoğu orada geri dönüyor. Sitede HSTS açıksa, ziyaretçi uyarıyı geçemiyor bile. Bu yüzden otomatik yenileme ve izleme şart.
SSL ile TLS aynı şey mi?
Pratikte evet. SSL eski protokolün adı; IETF son sürümü SSL 3.0’ı 2015’te kullanımdan kaldırdı (IETF RFC 7568). Bugünkü bağlantılar TLS ile kuruluyor. Ancak alışkanlık yüzünden herkes hâlâ “SSL sertifikası” diyor.
Bu yazı Kasım 2026 itibarıyla geçerli bilgilere dayanır. Sertifika süreleri ve tarayıcı davranışları CA/Browser Forum kararları ve tarayıcı sürümleriyle değişiyor; güncel takvim için kaynaklara bakın.
Kaynaklar
- Chromium Blog, An Update on the Lock Icon (Mayıs 2023)
- Let’s Encrypt, FAQ
- CA/Browser Forum, Ballot SC-081v3 (Nisan 2025)
- CA/Browser Forum, Baseline Requirements
- Let’s Encrypt, Decreasing Certificate Lifetimes to 45 Days (Aralık 2025)
- Google Security Blog, HTTPS by default (Ekim 2025)
- MDN, Mixed content
- MDN, Strict-Transport-Security
- Google Search Central, Understanding page experience
- IETF, RFC 7568: Deprecating SSL Version 3.0